TEORÍA DE NÚMEROS ENTEROS Y DEMOSTRACIONES
Congruencias
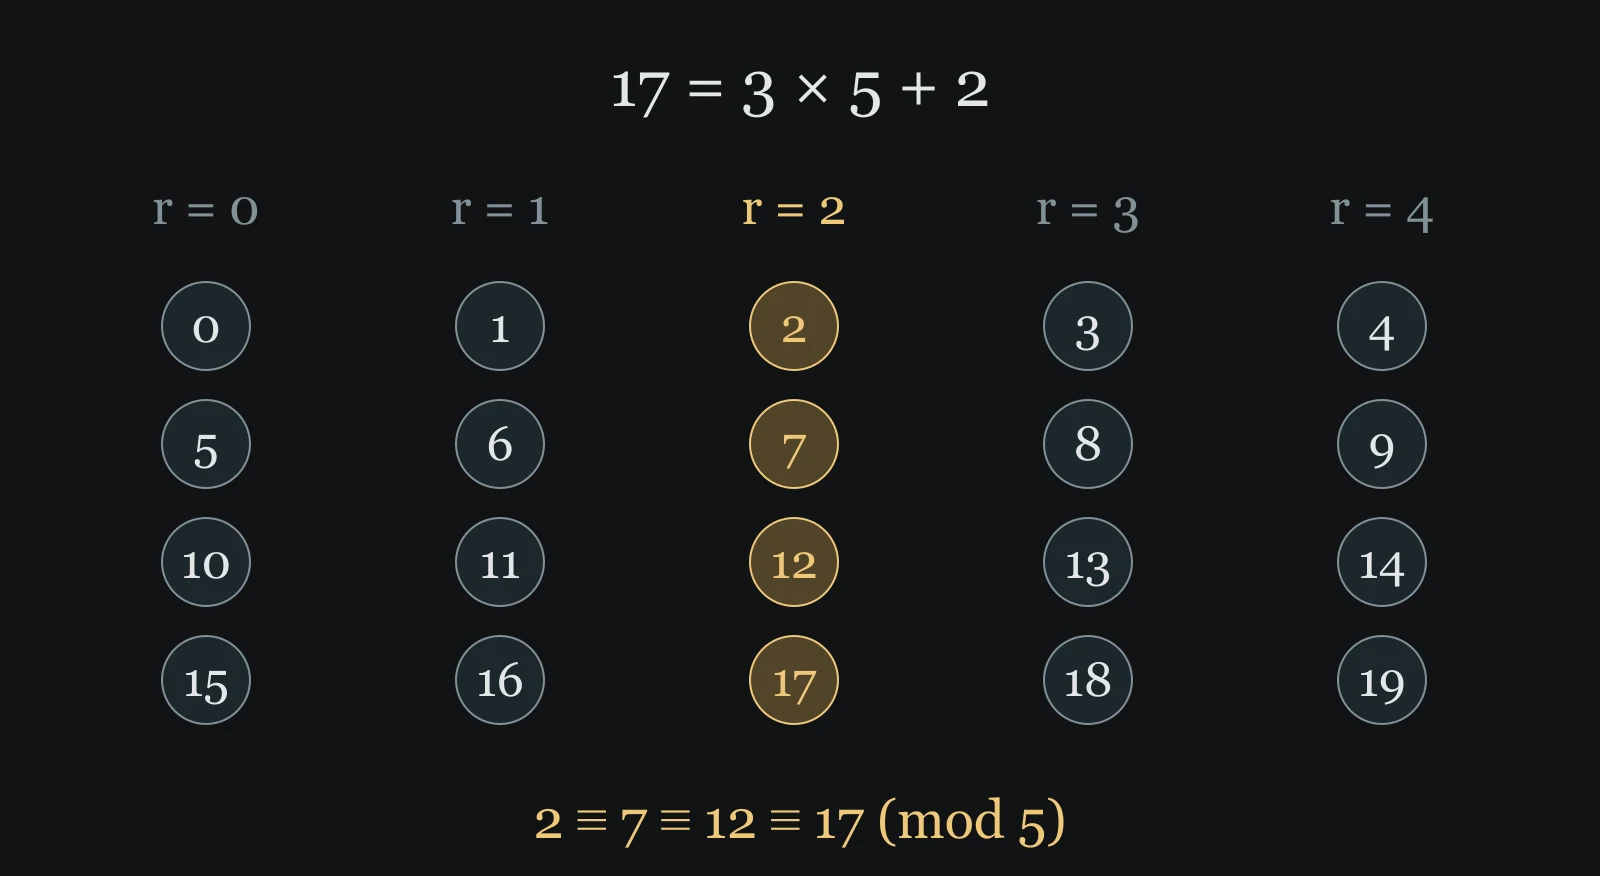
Supongamos que tenemos 17 fichas y hacemos paquetes de 5. Tres paquetes completos usan 15 y sobran 2. Con 22 fichas, cuatro paquetes usan 20 y también sobran 2. Los totales son distintos, pero si solo preguntamos «¿cuántas sobran?», dan la misma respuesta.
¿Podemos conservar solo esa pequeña información sin calcular primero un total enorme? Por ejemplo, ¿cuál es la última cifra de multiplicar 7 por sí mismo 2026 veces? Partiremos de estos paquetes, explicaremos cada operación permitida y la usaremos para encontrar todas las soluciones o demostrar que no existe ninguna.
Al empezar solo necesitas sumar, restar y multiplicar. Explicaremos la notación de enteros, la división con resto y las herramientas de demostración cuando aparezcan. Los dibujos ayudan a comprobar ejemplos; las afirmaciones sobre todos los enteros seguirán necesitando un razonamiento completo.
¿Qué queda después de agrupar en partes iguales?
Sigamos con las 17 fichas y los paquetes de 5. Cada recuadro azul continuo contiene 5 fichas; el dorado discontinuo solo contiene las 2 restantes y aún no forma un paquete completo de 5.
El 5 indica el tamaño de cada grupo y en la división se llama divisor. El 3 o el 4 cuentan grupos completos y se llaman cociente. El 2 que queda se llama resto. El resto debe ser mayor o igual que 0 y menor que el tamaño del grupo. Si quedaran al menos 5, podríamos llenar otro paquete: todavía no habríamos terminado de agrupar.
Para describir distintos totales con una sola frase usamos letras. es un entero, uno de los números …, , , , 0, 1, 2, 3, …, sin parte decimal ni fraccionaria. significa « es entero». es el tamaño fijo y entero positivo de cada grupo, aquí al menos 2. es el cociente entero y el resto:
Las dos letras juntas de indican multiplicación, es decir, . Los números negativos no pueden representar directamente cantidades de paquetes reales, pero la recta numérica mantiene válida la misma igualdad: partimos de un múltiplo que no supera y avanzamos unidades a la derecha hasta . Por ejemplo, significa avanzar 4 unidades a la derecha desde hasta . El cociente es , pero el resto es 4, no .
Agrupa un entero y observa el resto que queda
El punto dorado es , las marcas azules son múltiplos de y las marcas pequeñas están separadas por 1. La vista muestra un tramo cercano a , así que puede no incluir el 0. Cambia o y pulsa «Siguiente paso»; la imagen no avanza sola mientras lees.
Paso 1 de 3 — Localiza primero en este tramo de la recta numérica.
Hemos elegido y .
¿Por qué el resto siempre existe y es único?
La imagen ha encontrado restos para algunos enteros. Para construir reglas necesitamos dos cosas más: que todo entero pueda escribirse así y que no admita dos restos correctos diferentes. Demostraremos ambas por separado.
Primero, demostrar que todo entero se puede escribir
Si es mayor o igual que 0, empezamos en y restamos mientras lo que queda sea al menos . Cada resta retira un grupo completo. El número disminuye al menos en 1 cada vez y no se vuelve negativo, así que el proceso termina: entre 0 y solo hay enteros no negativos. Si hemos restado veces y llamamos al valor final, entonces y .
Si es negativo, escribimos con positivo. Aplicamos el agrupamiento anterior a y obtenemos . Si , cambiar el signo de ambos miembros da . Si , el cambio de signo da , pero es negativo. Para obtener un resto no negativo, quitamos un de la parte de múltiplos completos y añadimos el mismo a la parte del resto:
Al desarrollar el miembro derecho obtenemos , así que el valor no cambia. Como , al restar de se cumple , y el nuevo resto está dentro del intervalo permitido. Ambos casos cubren todos los enteros negativos, por lo que queda demostrada la existencia.
Después, descartar que haya dos respuestas distintas
Supongamos que alguien presenta dos escrituras, y , con y entre 0 y . Restamos la segunda de la primera; como representan el mismo , los miembros izquierdos se cancelan:
Como y están en ese intervalo, queda estrictamente entre y . Pero un múltiplo entero de es cero o tiene valor absoluto al menos , porque todo entero no nulo tiene valor absoluto al menos 1. Por tanto, ese múltiplo solo puede ser cero. Así, , es decir, ; después, , es decir, . Tanto el cociente como el resto dentro del intervalo son únicos.
El intervalo es importante. Sin él, tanto como describen el mismo número. La segunda igualdad es correcta, pero 7 no es un resto válido al dividir entre 5.
Expresar «el mismo resto» con precisión
Volvamos a 17 y 22. Su diferencia es , exactamente un paquete. Añadir o quitar paquetes completos cambia el total, pero no el resto. Necesitamos una notación para esta coincidencia precisa: , que se lee « es congruente con módulo » y significa que ambos dejan el mismo resto al dividir entre . El valor fijo se llama módulo.
Todos los enteros con el mismo resto forman una clase de restos. Cualquiera puede representar la clase completa y se llama representante. Por ejemplo, módulo 5, la clase de 2 contiene …, , , 2, 7, 12, 17, 22, …, porque cada uno es 5 por un entero más 2. Usar 2 como representante no significa que la clase solo contenga el entero 2.
Aquí no significa igualdad entre enteros ni igualdad aproximada. Dice exactamente que tienen el mismo resto para el módulo indicado. No podemos olvidar ese módulo: 17 y 22 son congruentes módulo 5, pero al dividir entre 3 dejan restos 2 y 1.
Otra descripción facilita los cálculos. significa « divide a », es decir, que es multiplicado por un entero; la barra vertical no es un signo de división. Demostraremos en ambos sentidos que tener el mismo resto equivale exactamente a que la diferencia sea múltiplo de .
Supongamos primero que los restos son iguales y escribamos y . Al restar, . Como sigue siendo entero, la diferencia es un múltiplo entero de .
A la inversa, supongamos con entero. Sin suponer que los restos coinciden, escribimos y . Sustituimos y pasamos al otro miembro la parte que ya es múltiplo de :
está estrictamente entre y y es a la vez múltiplo de . El argumento de unicidad anterior obliga a que sea cero, así que . Hemos demostrado ambos sentidos. La doble flecha significa que cualquiera de las dos afirmaciones implica la otra.
También podemos justificar directamente tres operaciones pequeñas. Todo número es congruente consigo mismo porque . Podemos intercambiar los miembros de una congruencia porque implica . Con el mismo módulo podemos encadenar dos relaciones: si y , al sumar obtenemos . Así, si es congruente con y con , entonces es congruente con ; el módulo debe ser siempre el mismo.
¿Qué operaciones conservan esta relación?
Si solo conocemos los restos, ¿podemos sumar o multiplicar? Supongamos y . La descripción mediante diferencias permite escribir y , con y enteros. Estas igualdades dicen exactamente qué hemos omitido: varios grupos completos de .
Suma y resta
y son enteros, así que las diferencias calculadas en ambas líneas son múltiplos de . Según la caracterización ya demostrada, y . En particular, podemos sumar el mismo entero a ambos miembros, porque todo entero es congruente consigo mismo.
Multiplicación
Al multiplicar debemos incluir todos los términos, también el producto de los dos múltiplos omitidos. Tras desarrollar los paréntesis, todos los términos que contienen se agrupan en un múltiplo de :
Dentro del paréntesis solo hay sumas y productos de enteros, así que sigue siendo entero. Por tanto, . Esto explica por qué podemos sustituir primero los factores por sus restos. Por ejemplo, módulo 5, , de modo que ; y , de modo que . Así, . Comprobamos con el producto completo: . El cálculo más pequeño conserva exactamente el resto que buscamos.
Potencias de exponente entero positivo
En , si es un entero positivo, significa multiplicar factores iguales a . Si y son congruentes, la regla del producto da primero la congruencia de y . Al multiplicar después por , obtenemos . ¿Por qué esto cubre todo entero positivo y no solo dos ejemplos? El caso inicial es la congruencia conocida. Si el paso es válido, multiplicarlo por demuestra el paso . Partiendo de 1 y repitiendo, llegamos a cualquier entero positivo . Este razonamiento, «el inicio es válido y cada paso implica el siguiente», se llama demostración por inducción.
Hemos demostrado las reglas de suma, resta y multiplicación y, con ellas, la de potencias enteras positivas. Todavía no hemos demostrado que podamos dividir libremente. Que funcionen otras operaciones no añade automáticamente la división a la lista.
¿Por qué cancelar directamente pierde soluciones?
Considera . La igualdad ordinaria solo tiene . Pero ahora pedimos algo distinto: que sea múltiplo de 6. Tanto como sirven, porque y . Sin embargo, 1 y 4 no son congruentes módulo 6, pues no es múltiplo de 6.
¿Puede la multiplicación juntar en un mismo resultado grupos de restos distintos?
La primera columna enumera todos los restos posibles de ; la segunda los multiplica por y la tercera conserva solo el resto al dividir entre . Las filas doradas llegan al mismo resultado que el seleccionado. Mantén fijo y cambia para ver qué filas distintas se unen.
La columna izquierda muestra los restos iniciales y la derecha los resultados. Cada línea realiza «multiplicar por y conservar el resto». Las líneas doradas llegan al mismo punto derecho; la tabla inferior muestra el cálculo exacto de cada línea.
| Resto módulo | ||
|---|---|---|
| 0 | 0 | |
| 1← elegido | 2 | |
| 2 | 4 | |
| 3 | 0 | |
| 4 | 2 | |
| 5 | 4 |
Restos iniciales con este mismo resultado:1, 4.
En la tabla inicial, los restos 1 y 4 se convierten ambos en 2 al multiplicarlos por 2 módulo 6. Una vez unidos ambos puntos de partida, el resultado no permite saber de cuál veníamos. Cancelar sin justificación pierde precisamente esa información.
En una igualdad auténtica sí podemos dividir. Escribimos con entero. Dividimos cada término entre 2 y obtenemos . Esto dice : el módulo ha cambiado a 3. Invirtiendo los pasos, cualquier escrito así cumple la condición. Por tanto, todas las soluciones enteras son , es decir, …, , , 1, 4, 7, 10, …. Al cancelar el factor, también cambió el módulo.
¿Cuándo podemos mantener el módulo original? Si no podemos, ¿cómo debemos cambiarlo? Para responder por completo necesitamos una herramienta: formar 1, o un divisor común mayor, mediante combinaciones de múltiplos enteros. Vamos a demostrar que existe, en lugar de darlo por supuesto.
Encontrar la combinación de múltiplos enteros que necesitamos
Tomemos enteros positivos y . Un entero positivo que divide a ambos es un divisor común positivo. Siempre existe al menos el 1 y solo hay un número finito de ellos: si y y son positivos, entonces , por lo que . Así, todo divisor positivo pertenece a la lista finita 1, 2, …, . El mayor se llama máximo común divisor y se escribe . No solo queremos encontrarlo, sino demostrar que puede expresarse como una combinación de múltiplos enteros .
Sustituir un par sin cambiar sus divisores comunes
Dividimos entre y escribimos . Si el entero positivo divide a y , podemos escribir y . Entonces , por lo que también divide a . A la inversa, si y , entonces , así que también divide a . Por tanto, los pares y tienen exactamente los mismos divisores comunes positivos.
Mientras el resto no sea cero, seguimos sustituyendo así. Cada nuevo resto es un entero no negativo menor que el divisor anterior, por lo que los restos positivos no pueden disminuir indefinidamente. Finalmente llegamos a . Todo divisor positivo de también divide a 0, porque 0 es ese divisor multiplicado por 0; por tanto, el máximo común divisor del último par es el propio . Cada sustitución conserva todos los divisores comunes, así que también es el máximo común divisor de los valores originales y . Este procedimiento se llama algoritmo de Euclides.
Dejar constancia de cómo se obtuvo cada resto
Al inicio, y ya son combinaciones de múltiplos enteros de y . Supongamos que los dos números actuales se escriben y . Restar al primero veces el segundo da , cuyos coeficientes siguen siendo enteros. Así, cada nuevo resto también es una combinación de ese tipo. La propiedad vale al inicio y se conserva en cada paso, de modo que el último número no nulo también admite esa expresión, incluso si es uno de los números iniciales:
Esta igualdad se llama identidad de Bézout. y pueden ser negativos: una combinación de múltiplos enteros admite tanto sumas como restas. Hemos demostrado que los coeficientes existen, sin suponer que siempre podamos adivinarlos.
Haz los números: combina 7 y 12 para obtener 1
Para 7 y 12, empezamos dividiendo el mayor entre el menor. Después, cada fila usa el divisor y el resto de la anterior:
El último resto no nulo es 1, así que . ¿Cómo escribimos ese 1 con los números iniciales 7 y 12? La igualdad muestra de dónde procede. Sustituimos el 2 por y el 5 restante por ; así solo quedan 7 y 12. Conservamos también todos los pasos del desarrollo:
Comprobemos: . No hemos dividido entre 7; hemos encontrado un multiplicador entero que hace que el producto difiera de 1 en un múltiplo de 12. Ese es precisamente el método que buscábamos para sustituir la división.
Cancelar correctamente y conocer el inverso
Consideremos primero el caso en que el multiplicador y el módulo tienen máximo común divisor 1. Dos enteros positivos así se llaman coprimos: su único divisor común positivo es 1. Bézout da enteros y tales que . Supongamos , es decir, . Multiplicamos ahora la identidad de Bézout por :
El paréntesis es entero, así que divide a , es decir, . Elegimos Bézout para convertir un miembro en y aprovechar en el otro , que ya sabemos múltiplo de . Hemos demostrado que, si el multiplicador y el módulo son coprimos, podemos cancelar el multiplicador conservando el módulo.
¿Qué cambia exactamente cuando hay un divisor común?
Sea , con entero positivo. Dividimos ambos entre y escribimos y , que siguen siendo enteros. Son coprimos: si un entero positivo divide a y , entonces divide a y . Como ya es el máximo común divisor, ; al dividir entre el positivo , obtenemos . Por tanto, solo puede ser 1.
Demostremos primero el sentido hacia la derecha. Escribimos y dividimos la igualdad entre para obtener . Como y son coprimos, la demostración anterior implica que divide a . A la inversa, si con entero, multiplicar por da , un múltiplo de , así que se cumple la congruencia original. Ambos sentidos quedan demostrados.
Debemos aclarar un caso límite. Si , el resto al dividir entre 1 siempre es 0, porque cualquier entero cumple . Por tanto, todos los enteros son congruentes módulo 1 y la condición simplificada no impone ninguna restricción. La demostración sigue siendo válida porque 1 divide a todo entero. Empezamos con , pero este caso puede aparecer después de cancelar.
Deshacer una multiplicación con otra multiplicación
En aritmética ordinaria, multiplicar por deshace multiplicar por . Aquí buscamos un entero tal que . Ese se llama inverso multiplicativo de módulo . Es un entero que invierte la operación en la relación de restos, no la fracción ordinaria . Si , al multiplicar ambos miembros por obtenemos ; después, y la regla del producto dan .
El inverso existe exactamente cuando . Si el máximo común divisor es 1, Bézout da , por lo que y queda demostrado . A la inversa, si , tenemos , es decir, . Todo divisor común positivo de y divide esta combinación y, por tanto, divide a 1. Si , con y positivos, obliga a ; así, el único divisor positivo de 1 es 1 y el máximo común divisor también es 1. Hemos demostrado tanto la existencia bajo esa condición como su necesidad.
La igualdad anterior muestra que es un inverso de 7 módulo 12. Sumando 12 obtenemos el representante 7. Comprobamos: . El inverso no es un entero único, porque añadir múltiplos del módulo conserva la propiedad, pero su resto sí es único. Si y , la regla de cancelación demostrada da .
Hallar todas las soluciones de una congruencia lineal
Ahora podemos resolver : es un entero positivo, un entero cualquiera, , y el entero buscado. «Lineal» significa que solo se multiplica por un coeficiente , sin cuadrados ni potencias superiores. Queremos responder tres preguntas: ¿hay soluciones?, ¿cómo encontramos una?, ¿cómo sabemos que las hemos encontrado todas?
Primero decide si puede haber solución
Escribimos . Si es solución, existe un entero tal que . Reordenando, . Sustituyendo y , obtenemos . Todo el paréntesis es entero, así que debe dividir a . Por ejemplo, es imposible: todo es múltiplo de 3, pero no lo es.
Supongamos ahora que sí divide a y escribamos con entero. Bézout da . Multiplicamos toda la igualdad por : . Reordenando, . Por tanto, es una solución, porque su producto por difiere de en un múltiplo de . Queda demostrado en ambos sentidos el criterio de existencia:
Después halla todas las soluciones, sin omitir ni añadir ninguna
Sea una solución conocida y cualquier otra. Restamos de ; la regla de resta da . Aplicando la cancelación correcta ya demostrada, con , obtenemos . Esto significa con entero. Por tanto, toda solución debe tener esta forma:
Aún no podemos terminar: debemos comprobar que todo entero de esa forma cumple la condición. Al sustituir obtenemos . El primer término es múltiplo de porque ya es solución; el segundo también, porque y son enteros. Su suma sigue siendo múltiplo de . La fórmula da todas las soluciones y no incluye ninguna falsa.
¿Por qué hay exactamente clases de solución módulo ?
Hay infinitas soluciones enteras, pero no infinitos restos al dividir entre . Tomando , 1, …, en la fórmula, obtenemos clases de restos distintas. ¿Por qué distintas? Si las soluciones de y fueran congruentes módulo , su diferencia sería . Dividimos esa igualdad entre el positivo y obtenemos . Pero , así que el argumento de unicidad obliga a .
Estas clases también incluyen los demás enteros . Dividimos entre y escribimos con ; si , el resto es 0. Entonces . El término final no cambia el resto módulo , así que ya pertenece a la clase representada por . Siempre que haya soluciones, hay exactamente clases.
Un ejemplo completo:
y dan . Como 2 divide al 2 del miembro derecho, hay solución. Sustituyendo hacia atrás, . Aquí , así que es una solución. El intervalo es y todas las soluciones son .
También podemos escribir esta sucesión empezando por 2, porque y sigue recorriendo todos los enteros. En la forma se ven fácilmente los dos representantes módulo 6: 2 y 5. Sustituir directamente comprueba toda la familia, no solo esos dos números:
Cualquier entero hace que esta expresión sea múltiplo de 6. A la inversa, ya demostramos que toda solución tiene esta forma. Una respuesta completa requiere comprobar ambos sentidos.
Comprueba los candidatos y luego explica por qué la respuesta ya está completa.
Buscamos los enteros que satisfacen . Este cumple la condición siempre que sea múltiplo de . «Siguiente paso» comprueba el siguiente resto inicial y «Restablecer» vuelve a . Las fórmulas que siguen a la tabla usan resultados ya demostrados, no patrones adivinados a partir de unas pocas filas.
El resto no es cero: este candidato no sirve.
| ¿Divisible por ? | ||
|---|---|---|
| 0 | -2 | No |
| 1 | — | Sin comprobar |
| 2 | — | Sin comprobar |
| 3 | — | Sin comprobar |
| 4 | — | Sin comprobar |
| 5 | — | Sin comprobar |
Abajo aparece el algoritmo de Euclides para los valores actuales y . Si el primer cociente es 0, solo estamos intercambiando el número menor y el mayor. Cuando aparece el resto 0, el número no nulo que queda es ; si la primera división es exacta, puede ser uno de los números iniciales. Los coeficientes enteros posteriores verifican que es una combinación de y .
Como , multiplicamos por ese número el coeficiente de obtenido arriba y hallamos una solución: . La separación entre soluciones es . Si sustituimos por 2, su resto al dividir entre esa separación, seguimos describiendo el mismo conjunto de enteros.
Representantes módulo el original:2, 5.
La tabla solo comprueba los restos iniciales de 0 a , pero lo demostrado justifica que basta: cualquier entero puede escribirse y entonces . Por tanto, y se cumplen o fallan a la vez. Hay una razón precisa por la que esta tabla finita cubre todos los casos; no es una conjetura sobre una lista infinita.
Potencias grandes y dígitos decimales
Volvamos al enorme producto inicial. La última cifra de un entero decimal no negativo está entre 0 y 9. Las cifras anteriores cuentan decenas completas, así que . Por tanto, la última cifra es exactamente el resto al dividir entre 10. Buscamos el resto de , no el número enorme completo.
Conserva el último dígito tras cada multiplicación por 7
La primera fila es el propio 7. «Siguiente paso» multiplica por 7 el resto anterior y elimina las decenas completas, conservando las filas calculadas. La tabla sugiere un ciclo; el razonamiento posterior demuestra que continúa indefinidamente.
Exponente 1:
Antes de elegir ningún factor, empezamos la multiplicación con 1; da el primer factor.
| Exponente | Resto de módulo 10 |
|---|---|
| 1 | 7 |
Escribir cuatro filas no demuestra que el patrón se repita siempre. Se repite por la regla de multiplicación: multiplicar cualquier por equivale a multiplicar su resto por 1, de modo que . Aquí consiste en unir factores 7 con otros 4 factores 7.
Dividimos ahora la cantidad de factores entre 4: . Los 2026 factores forman 506 bloques de 4 y sobran 2 factores. Cada bloque tiene resto 1 y los dos factores finales tienen producto de resto 9, así que:
La última cifra es 9. Observa que agrupamos el exponente según la longitud de ciclo 4 ya demostrada; no sustituimos 2026 por su resto al dividir entre 10. El módulo usado para los valores y la longitud del ciclo son cosas distintas.
¿Por qué funciona la prueba de la suma de dígitos para la divisibilidad entre 9?
Un número de cuatro cifras , , y representa . Ese es el valor posicional decimal: cuenta millares, centenas, decenas y unidades. Como , tenemos . La regla de potencias da y . Aplicamos después las reglas de producto y suma:
Lo mismo vale con más o menos cifras: el peso de cada posición adicional es una potencia entera positiva de 10 cuyo resto sigue siendo 1; el de las unidades ya es 1. Repetir la regla de suma demuestra el resultado para cualquier número finito de cifras. Ser divisible entre 9 equivale a tener resto 0, así que un número es divisible entre 9 si y solo si lo es la suma de sus cifras.
Para 2349, la suma de cifras es y el resto es 0; la división directa confirma . Para 2026, la suma es y el resto es 1; comprobamos . Ahora la regla tiene una justificación y no solo responde si hay divisibilidad, sino que da el resto.
Probar la inexistencia con la clasificación completa de restos
Las congruencias también pueden demostrar que una ecuación entera no tiene solución. Considera con y enteros. En lugar de probar números sin fin, preguntamos qué restos módulo 4 puede tener cada miembro. Todo entero pertenece exactamente a uno de los restos 0, 1, 2 o 3. Si , la regla del producto da . Por tanto, estos cuatro casos cubren todos los enteros:
| Resto de | Elevar al cuadrado y dividir entre 4 | Resto de |
|---|---|---|
| 0 | 0 | |
| 1 | 1 | |
| 2 | 0 | |
| 3 | 1 |
Así, el cuadrado de un entero solo puede dejar resto 0 o 1 módulo 4, nunca 2. El miembro derecho siempre deja 2, incluso si es negativo, porque es un cociente entero y . Dos enteros iguales deben tener el mismo resto único, pero aquí los restos no pueden coincidir. No existe, por tanto, ninguna pareja entera que satisfaga la ecuación.
Superar una comprobación de restos no garantiza una solución. Por ejemplo, 17 deja resto 1 módulo 4, permitido para un cuadrado, pero sigue sin tener solución entera: . Los cuadrados de enteros no negativos crecen estrictamente porque , así que ninguno puede ser 17; los enteros negativos tienen el mismo cuadrado que sus opuestos positivos. Las congruencias pueden descartar soluciones, pero si no las descartan quizá necesitemos seguir razonando.
Pruébalo tú y después comprueba el proceso completo
Antes de abrir la explicación, intenta justificar cada respuesta con una igualdad o indicando por qué una expresión es múltiplo de otra. Calcular bien el resto ayuda, pero la razón escrita permite a otros comprobar nuestro razonamiento.
1. ¿Cuál es el resto permitido de al dividir entre 7?
Buscamos un múltiplo de 7 que no supere . Como queda a su derecha, elegimos . La distancia hasta es . Por tanto, y . El cociente es y el resto 5, así que .
2. Halla el resto de módulo 5 sin calcular primero el producto completo.
y dan restos 3 y 2. Por la regla del producto, . El 6 aún no está en el intervalo permitido y debemos reducirlo otra vez: , así que el resto final es 1. Comprobamos con el producto completo: .
3. Resuelve e indica todos los enteros y todas las clases de resto módulo 9.
y muestran que el máximo común divisor es 3 y que divide al miembro derecho. Escribimos y dividimos entre 3 para obtener , es decir, . Como , multiplicamos ambos miembros por 2 y obtenemos . Por tanto, con entero. Los tres representantes módulo 9 se obtienen con , 1 y 2: son 2, 5 y 8. Sustituyendo toda la familia, , que sí es múltiplo de 9; el proceso de cancelación anterior demuestra además que toda solución pertenece a esa familia.
4. ¿Por qué al cambiar el lado derecho a 4 la ecuación deja de tener solución?
Si hubiera solución, existirían enteros y tales que . Reordenando, , lo que haría de 4 un múltiplo de 3. Pero y su resto es 1, no 0. Un resto único no puede ser a la vez 0 y 1, así que la solución supuesta no existe.
5. Encuentra un inverso de 3 módulo 7 y después resuelve .
De obtenemos , así que es el inverso de 3 módulo 7. Como , su representante no negativo es 5. Comprobamos: . Multiplicamos ambos miembros de por 5 y obtenemos . Como y , resulta . Todas las soluciones son . Al sustituir obtenemos , válido para todas; y la cancelación con excluye cualquier otra solución.
6. ¿Cuál es el último dígito de ? Explica por qué continúa el ciclo que usas.
Los primeros cuatro restos módulo 10 son 3, 9, 7 y 1: ; ; . Multiplicar cualquier potencia por equivale a multiplicar el resto por 1, lo que demuestra la repetición cada 4 pasos. Ahora , de modo que y la última cifra es 7.
7. Demuestra que no tiene soluciones enteras.
La sección anterior demostró, cubriendo los cuatro casos, que todo cuadrado entero deja resto 0 o 1 módulo 4. Las sumas de restos de dos cuadrados solo tienen cuatro combinaciones: , , y ; ninguna deja 3. Pero siempre deja 3, porque es entero y . Como enteros iguales deben tener el mismo resto, ninguna terna entera satisface la ecuación. La demostración de restos ya incluye los enteros negativos.
Empezamos con las 2 fichas sobrantes al hacer paquetes. Ahora podemos explicar por qué basta conservar restos, por qué ciertas cancelaciones pierden información, cómo encontrar todas las soluciones de una congruencia lineal y por qué una lista corta pero completa de restos puede demostrar que una ecuación entera no tiene solución. En la página de ecuaciones diofánticas conservaremos también el entero oculto en la congruencia: se convierte en la igualdad auténtica , donde y son enteros desconocidos.